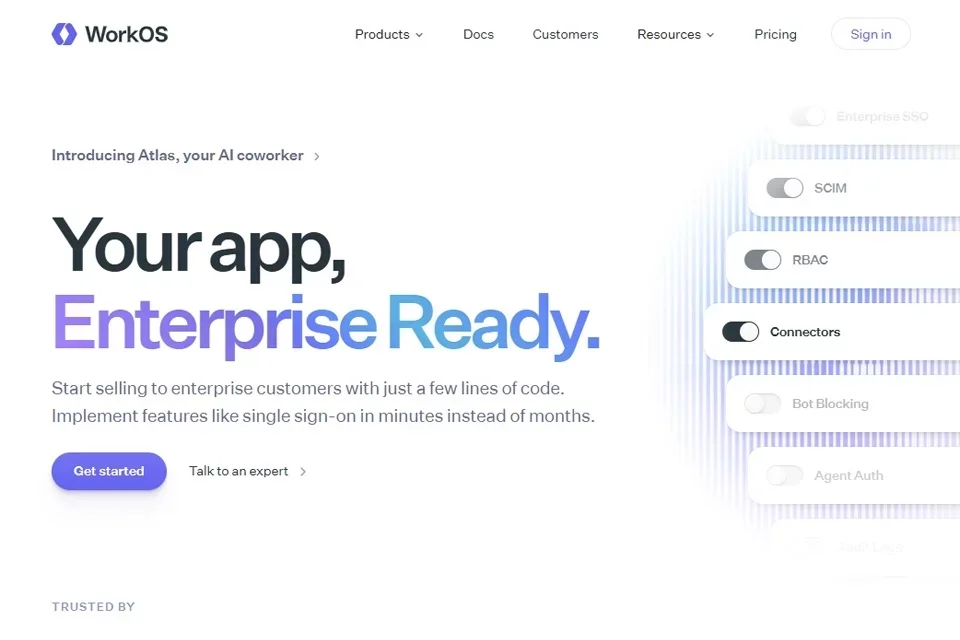
WorkOS 介绍
WorkOS是面向开发者的企业应用基础设施API平台,核心定位是通过API、SDK与托管组件,为SaaS产品补齐身份认证、企业登录、目录同步、权限与集成能力。开发团队可以先接入AuthKit完成注册、登录、社交账号、MFA和用户组织管理,再按客户需求加入SAML/OIDC单点登录、SCIM/HRIS目录同步与Admin Portal,让企业IT管理员自行配置身份提供商与目录连接。面向AI应用,AuthKit还能作为MCP服务器的OAuth授权服务,通过Scopes与权限控制管理Agent访问;Pipes则负责连接GitHub、Slack、Google、Salesforce等第三方账号,并处理OAuth生命周期。需要更细的访问范围时,可用FGA把角色和权限绑定到工作区、项目等具体资源,并沿层级继承。应用最终获得统一的用户、组织、企业身份与资源权限基础,后续可继续通过API、Webhook和组件接入业务界面。2026年7月上线的Management MCP Server还允许兼容远程MCP的AI客户端直接管理WorkOS配置,管理员可分别限制生产环境与写操作。
WorkOS 需求人群
B2B SaaS开发团队:为产品接入企业登录、用户组织管理、SSO与目录同步,满足企业客户的身份管理需求。
AI与MCP应用开发者:为MCP服务器配置OAuth认证、Scopes与访问权限,控制AI Agent能够访问的资源。
平台与基础设施团队:统一管理用户、组织、资源权限及第三方账号连接,减少多套身份组件分散维护。
企业软件产品团队:通过Admin Portal让客户IT管理员自行配置SSO和目录连接,并继续扩展更细粒度的访问控制。
WorkOS 主要功能
AuthKit认证与用户管理:为应用加入注册、登录、社交账号、MFA、角色权限和用户组织管理,并提供可定制的托管认证界面。
企业单点登录:通过一套集成连接SAML或OIDC身份提供商,让企业客户使用现有身份系统登录应用。
Directory Sync目录同步:连接SCIM及HRIS目录系统,同步用户、群组和相关属性,并通过事件让应用跟进成员变化。
MCP Auth:让AuthKit充当MCP服务器的OAuth授权服务,处理授权流程、Token与Scopes等访问控制,同时可与现有登录体系结合。
Management MCP Server:通过Claude、Cursor、ChatGPT等兼容远程MCP的客户端管理WorkOS,可读取、调试或修改配置,并由团队管理员控制生产环境和写入权限。
细粒度权限控制:使用FGA建立组织、工作区、项目等资源层级,为具体资源分配角色与权限,并让权限沿层级继承。
Pipes账号连接:让应用用户连接GitHub、Slack、Google、Salesforce等第三方账号,由WorkOS处理OAuth流程、Token刷新与凭据存储。
WorkOS 产品特色
企业身份与Agent权限放在同一体系:传统身份认证、SSO、目录同步之外,WorkOS还把MCP服务器授权纳入AuthKit,适合同时服务真人用户与AI Agent的应用。
现有登录体系可以继续保留:接入MCP授权时可使用Standalone Connect,让原有系统继续负责用户登录,WorkOS处理OAuth授权与Token签发。
权限模型可以逐级扩展:FGA直接延伸现有RBAC,用资源层级与继承处理工作区、项目、应用等访问范围,不要求一次迁移原有角色体系。
第三方账号授权链路集中处理:Pipes不只提供连接入口,还覆盖OAuth流程、Token刷新和凭据存储,应用无需分别维护各服务的账号连接逻辑。
AI客户端也能管理平台配置:Management MCP Server把WorkOS自身的管理操作开放给兼容MCP的AI客户端,同时保留生产访问与写权限控制。